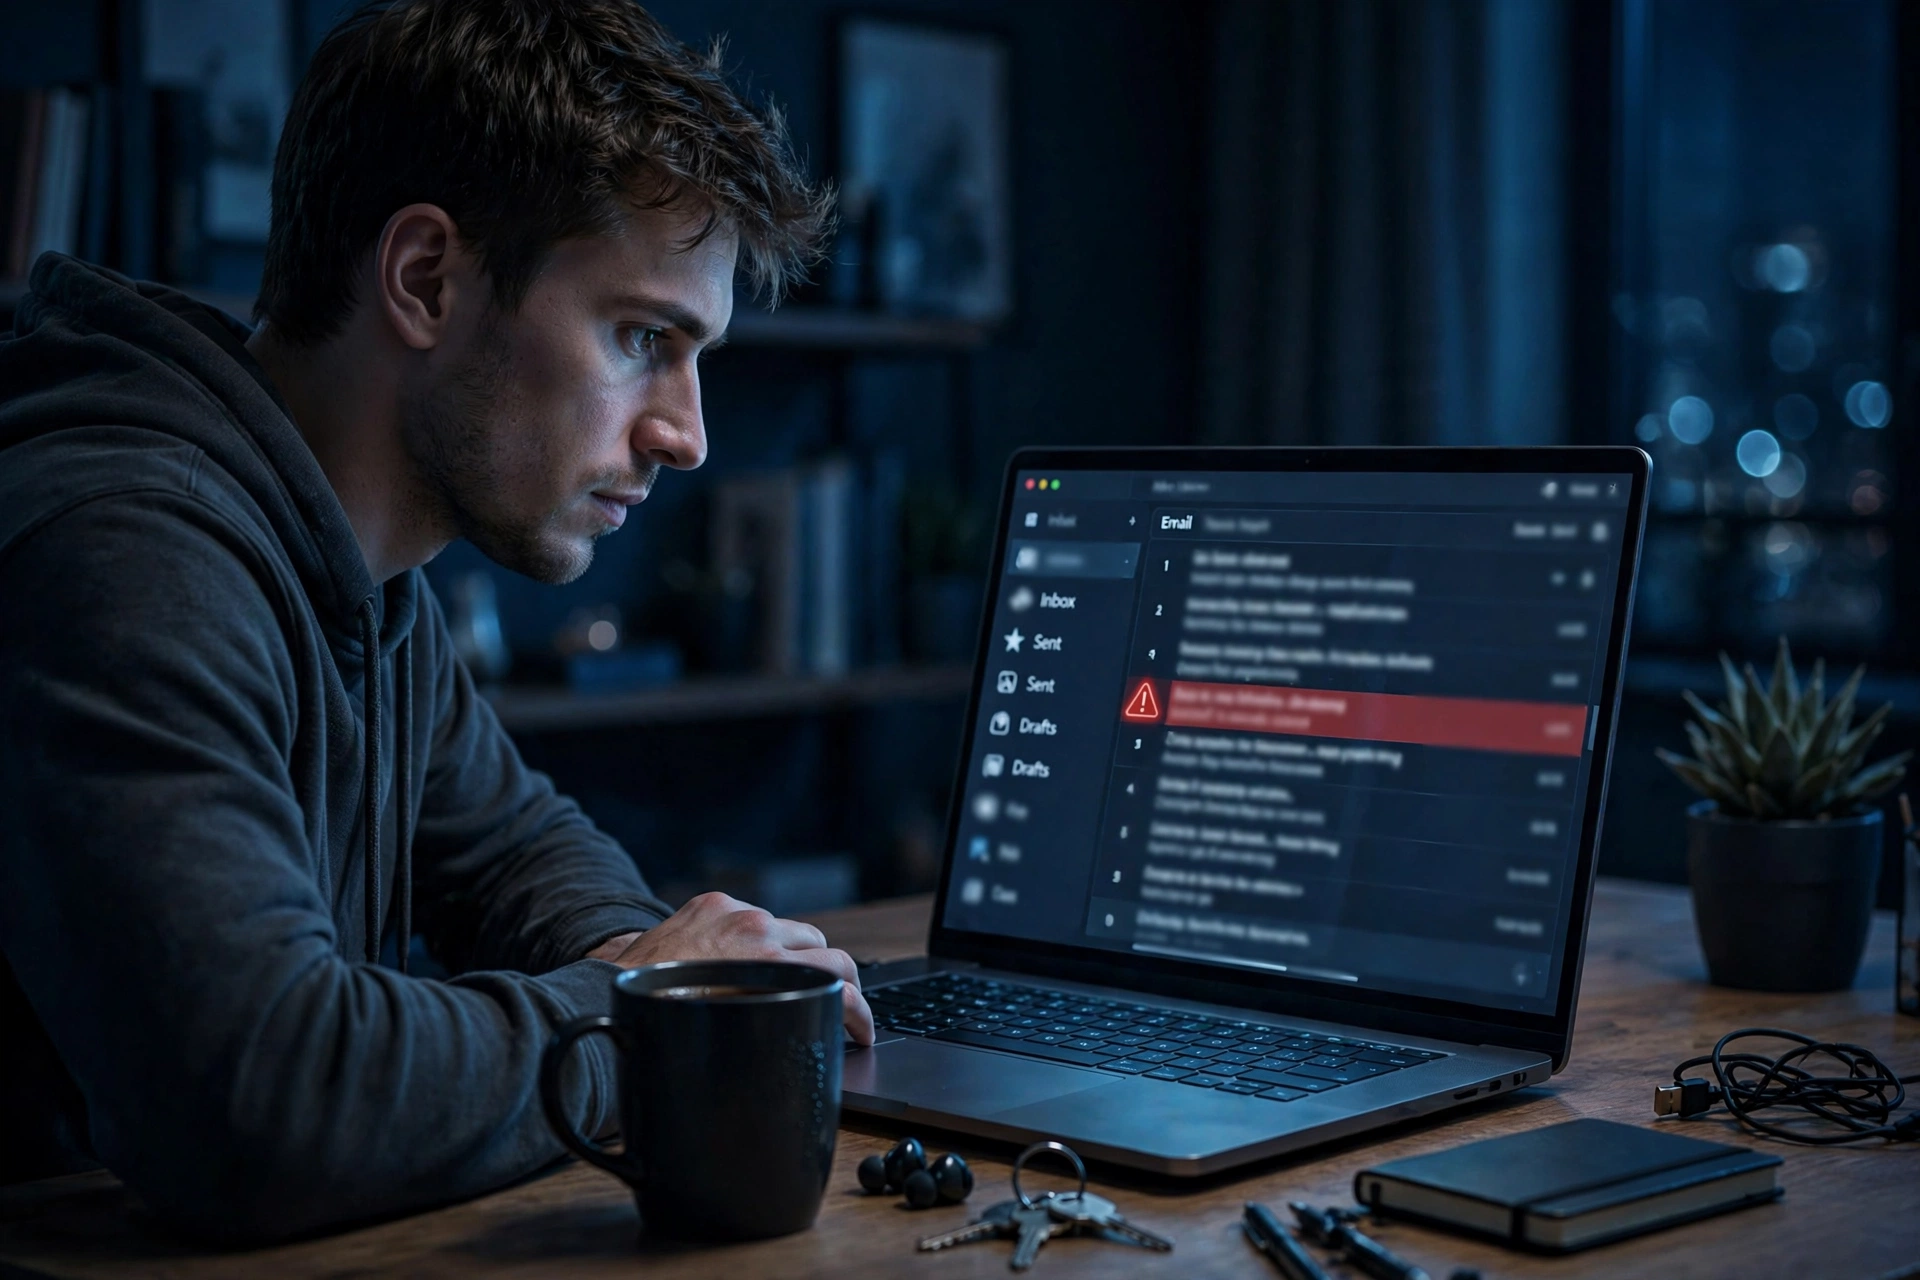

Eine E-Mail von Ihrer Bank: „Ihr Konto wird gesperrt – bestätigen Sie jetzt Ihre Daten!“ Die Nachricht sieht echt aus, mit Logo und korrekter Sprache. Doch dahinter steckt oft kein Unternehmen, sondern ein Betrüger. Diese Masche heißt Phishing. In diesem Artikel erklären wir einfach, was Phishing ist, woran Sie Betrugsversuche erkennen und wie Sie sich schützen.
Was ist Phishing genau?
Das Wort „Phishing“ kommt vom englischen „fishing“ (Angeln) – Betrüger „angeln“ nach Ihren Daten. Sie verschicken gefälschte Nachrichten, die so aussehen, als kämen sie von einer Bank, einem Online-Shop, einem Paketdienst oder sogar einer Behörde. Ihr Ziel: Sie sollen auf einen Link klicken, eine Datei öffnen oder sensible Daten wie Passwörter, PINs oder Kreditkartennummern eingeben. Die gefälschten Webseiten sehen oft täuschend echt aus – Logo, Farben und Texte sind vom Original kopiert. Wichtig: Spam und Phishing sind nicht dasselbe. Spam ist unerwünschte Werbung, meist harmlos. Phishing ist gezielter Betrug mit böser Absicht.
Wie funktioniert Phishing?
Der Ablauf ist meist ähnlich und folgt einem festen Muster:
- Sie erhalten eine Nachricht. Per E-Mail, SMS oder Messenger. Sie gibt sich als Bank, Paketdienst oder Online-Shop aus.
- Die Nachricht erzeugt Druck. Angeblich droht eine Kontosperrung, eine Mahnung oder eine verpasste Lieferung. Sie sollen sofort handeln.
- Ein Link oder Anhang führt in die Falle. Der Link öffnet eine gefälschte Login-Seite, die Ihre Eingaben an die Betrüger sendet. Der Anhang kann Schadsoftware installieren.
- Die Betrüger nutzen Ihre Daten. Passwörter werden getestet, Konten übernommen oder Geld abgebucht.
Die häufigsten Phishing-Maschen
Phishing gibt es in mehreren Varianten – der Kanal ist neu, das Prinzip bleibt gleich:
- E-Mail-Phishing: Die klassische Variante. Gefälschte Rechnungen, Sicherheitswarnungen oder „Ihr Paket konnte nicht zugestellt werden“.
- Smishing: Phishing per SMS. Besonders beliebt: angebliche Paketbenachrichtigungen („Wir konnten Ihre Lieferung nicht zustellen“). Einfach löschen – und den Paketstatus immer selbst auf der offiziellen Webseite prüfen. Wie man Telefon- und SMS-Betrug erkennt und stoppt, erklären wir in diesem Ratgeber.
- Vishing: Betrug per Telefonanruf. Die Anrufer geben sich als Bankmitarbeiter, Polizei oder Support aus und drängen zur Preisgabe von Daten.
- Spear-Phishing: Gezielte Angriffe auf bestimmte Personen. Die Nachrichten sind persönlicher – etwa mit Ihrem echten Namen – und wirken dadurch besonders glaubwürdig.
- Quishing: Betrug mit QR-Codes. Ein gefälschter QR-Code, etwa auf einem Aufkleber über einem echten Code, führt zu einer Betrugsseite. Wie QR-Codes funktionieren, erfahren Sie in unserem Artikel: Was ist ein QR-Code?
7 Warnsignale: So erkennen Sie Phishing
Nicht jede Betrugs-Mail ist auf den ersten Blick verdächtig. Diese sieben Merkmale verraten sie:
- Dringlichkeit und Druck: „Handeln Sie sofort, sonst wird Ihr Konto gesperrt!“ Seriöse Unternehmen setzen Sie nie unter Zeitdruck und drohen nicht mit Kontosperrung.
- Verdächtige Absenderadresse: Schauen Sie genau hin: Eine Mail von „kundenservice@paypal-sicherheit.de“ stammt nicht von PayPal. Achten Sie auf kleine Abweichungen, fehlende Buchstaben oder fremde Endungen wie .ru oder .xyz.
- Unpersönliche Anrede: „Sehr geehrter Kunde“ oder „Hallo Nutzer“ – echte Unternehmen sprechen Sie meist mit Ihrem Namen an. Eine fehlende Anrede ist ein Warnsignal.
- Falsche oder komische Links: Fahren Sie mit der Maus über einen Link (nicht klicken!), um die echte Adresse zu sehen. Steht im Text „www.bank.de“, das Ziel aber „www.bank-sicher-login.ru“, ist das Phishing. Vorsicht auch bei URL-Kürzern, die das Ziel verschleiern.
- Rechtschreib- und Grammatikfehler: Holpriges Deutsch, fehlende Umlaute oder merkwürdige Formulierungen deuten auf Betrug hin. Achtung: Betrüger nutzen zunehmend KI, um fehlerfreie Texte zu schreiben – fehlerfreies Deutsch ist also kein Beweis für Echtheit.
- Verdächtige Anhänge: Rechnung als ZIP-Datei? Bitte Makros aktivieren? Niemals öffnen! Anhänge von Unbekannten – besonders .exe, .zip, .docm oder .xlsm – können Schadsoftware enthalten.
- Aufforderung zur Dateneingabe: Kein seriöses Unternehmen fragt per E-Mail nach Passwörtern, PINs oder TANs. Jede solche Aufforderung ist automatisch Phishing.
Schritt für Schritt: Was tun bei Verdacht?
Wenn Sie eine verdächtige Nachricht erhalten, gehen Sie so vor:
- Nicht klicken, nicht antworten. Öffnen Sie keine Anhänge und klicken Sie auf keinen Link. Antworten Sie auch nicht auf die Nachricht.
- Echtheit selbst prüfen. Rufen Sie die echte Webseite auf, indem Sie die Adresse selbst in den Browser tippen – nicht über den Link aus der Nachricht. Oder rufen Sie das Unternehmen an, aber nur über die offizielle Rufnummer.
- Mail löschen oder melden. Die meisten E-Mail-Dienste haben einen „Phishing melden“-Knopf. Verdächtige Mails gehören außerdem in den Spam-Ordner, damit der Filter lernt.
- Schon geklickt? Schnell handeln. Ändern Sie sofort das Passwort des betroffenen Kontos – von einem anderen Gerät aus, falls möglich. Prüfen Sie Kontoauszüge und informieren Sie Ihre Bank, wenn Bankdaten betroffen sind.
So schützen Sie sich dauerhaft
Ein paar einfache Maßnahmen machen Phishing deutlich schwerer:
- Zwei-Faktor-Authentifizierung (2FA) aktivieren. Selbst wenn Betrüger Ihr Passwort stehlen, kommen sie ohne den zweiten Faktor nicht ins Konto. Nutzen Sie 2FA überall – E-Mail, Banking, Cloud.
- Passwortmanager nutzen. Ein Passwortmanager erstellt für jede Webseite ein eigenes, starkes Passwort. Bonus: Er füllt Zugangsdaten nur auf echten Webseiten aus – bei einer gefälschten Phishing-Seite weigert er sich, ein Warnsignal ganz automatisch.
- Software aktuell halten. Aktualisieren Sie Betriebssystem, Browser und Virenschutz regelmäßig. Viele Sicherheitslücken werden durch Updates geschlossen.
- Spamfilter und Sicherheitssoftware nutzen. Moderne E-Mail-Anbieter wie Gmail, Outlook oder GMX filtern viele Phishing-Mails automatisch aus.
- Passkeys in Betracht ziehen. Passkeys sind ein modernes Login-Verfahren ohne Passwort, das gegen Phishing immun ist – auch gestohlene Daten nützen Betrügern dann nichts. Mehr dazu: Was sind Passkeys? Login ohne Passwort einfach erklärt.
Häufige Fragen (FAQ)
Kann mich eine E-Mail auch betreffen, wenn ich nichts anklicke?
Reines Lesen einer E-Mail ist in der Regel harmlos. Gefährlich wird es erst, wenn Sie auf Links klicken, Anhänge öffnen oder Daten eingeben.
Bedeutet das Schloss-Symbol im Browser, dass eine Seite sicher ist?
Nicht unbedingt. Das Schloss steht nur für eine verschlüsselte Verbindung – auch Betrüger nutzen mittlerweile verschlüsselte Seiten. Prüfen Sie immer die komplette Adresse.
Was mache ich, wenn ich meine Daten schon eingegeben habe?
Ändern Sie das Passwort sofort auf der echten Webseite des Unternehmens. Bei Bankdaten: Bank anrufen und Konto prüfen lassen. Bei Identitätsdiebstahl können Sie sich an die Polizei wenden und die Verbraucherzentrale informiert Sie über Meldewege.
Kann Phishing auch über WhatsApp oder SMS kommen?
Ja. Gefälschte Paket-SMS („Ihre Lieferung konnte nicht zugestellt werden“) sind sehr verbreitet. Löschen Sie solche Nachrichten und prüfen Sie Lieferungen nur auf der offiziellen Webseite des Paketdienstes.
Fazit
Phishing ist Betrug mit gefälschten Nachrichten – per E-Mail, SMS oder Anruf. Die gute Nachricht: Wer die Warnsignale kennt, erkennt die meisten Versuche sofort. Misstrauen Sie Druck und Dringlichkeit, prüfen Sie Absender und Links, und nutzen Sie Zwei-Faktor-Authentifizierung und Passwortmanager als Sicherheitsnetz. Im Zweifel gilt immer: Nicht klicken, sondern die Echtheit auf der echten Webseite selbst prüfen.