
Jeder Computer, der mit dem Internet verbunden ist, bekommt ständig Besuch aus dem Netz – die allermeisten Anfragen sind harmlos, einige aber nicht. Genau hier kommt die Firewall ins Spiel: Sie ist das Sicherheitssystem, das entscheidet, welcher Datenverkehr herein darf und welcher draußen bleiben muss. Das Gute daran: Windows und macOS bringen bereits eine Firewall mit, viele Nutzer wissen das nur gar nicht. In diesem Artikel erklären wir einfach und verständlich, was eine Firewall ist, wie sie funktioniert, welche Arten es gibt und was Sie als Anwender konkret beachten sollten.
Was ist eine Firewall? – Die einfache Erklärung
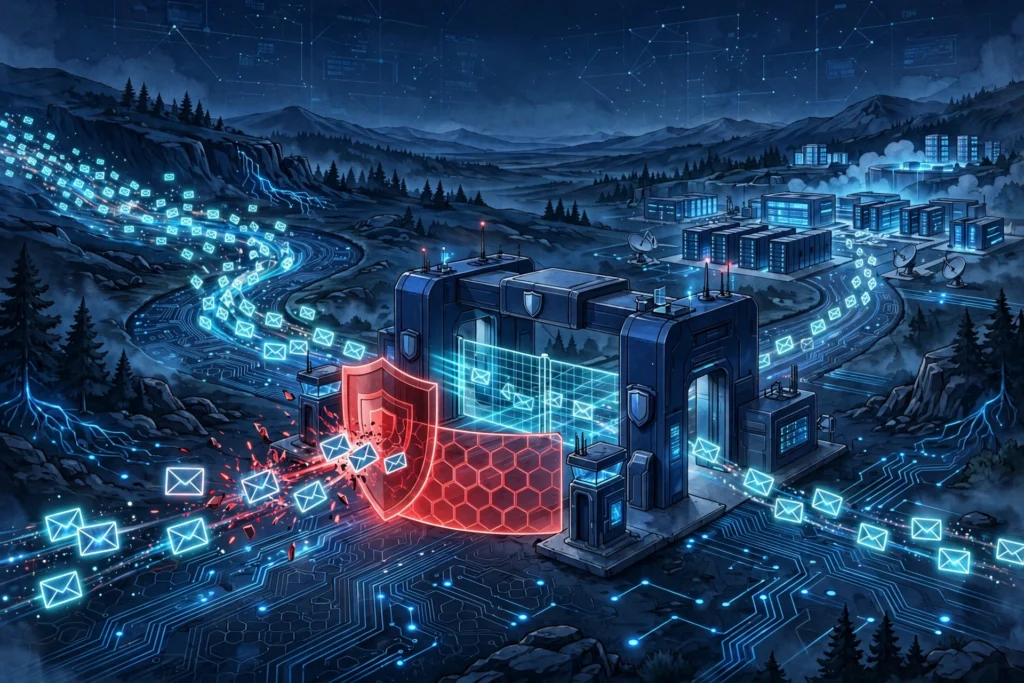
„Firewall“ ist Englisch und bedeutet wörtlich übersetzt „Brandmauer“. Stellen Sie sich einen Türsteher vor einem Club vor: Er hält eine Gästeliste in der Hand und lässt nur hinein, wer darauf steht. Eine Firewall arbeitet nach genau diesem Prinzip – nur viel schneller, unauffälliger und rund um die Uhr im Hintergrund.
Technisch gesagt ist eine Firewall ein Sicherheitssystem, das den Datenverkehr zwischen zwei Netzwerken kontrolliert – meist zwischen Ihrem Computer (oder Ihrem gesamten Heimnetzwerk) und dem Internet. Sie überwacht dabei sowohl den eingehenden als auch den ausgehenden Datenverkehr und prüft jede einzelne Verbindung anhand festgelegter Regeln: erlaubt oder blockiert. So schützt sie vor unbefugten Zugriffen, Hackerangriffen und Schadsoftware, die sich über das Netz einschleichen will.
Wie funktioniert eine Firewall genau?
Daten werden im Internet in kleinen Paketen übertragen. Jedes dieser Datenpakete trägt Informationen über Absender und Empfänger – also die IP-Adresse – sowie über den sogenannten Port. Ein Port ist so etwas wie die „Tür“, über die ein bestimmter Dienst kommuniziert (zum Beispiel läuft das Surfen im Web über die Ports 80 und 443).
Die Firewall prüft diese Angaben gegen ihre Regelliste und entscheidet in Sekundenbruchteilen:
- Passt das Paket zu einer Verbindung, die Sie selbst gestartet haben? Wenn Sie gerade eine Website öffnen, weiß die Firewall das – und lässt die Antwort des Webservers durch.
- Kommt eine Anfrage von außen, die Sie nie angefordert haben? Dann wird sie blockiert. Niemand aus dem Internet soll ungefragt auf Ihren Rechner zugreifen können.
Vielleicht kennen Sie diese Situation: Windows meldet sich mit der Frage, ob ein Programm auf das Netzwerk zugreifen darf. Das ist die Firewall, die um Erlaubnis bittet. Nehmen Sie solche Meldungen ernst und stimmen Sie nur Programmen zu, denen Sie wirklich vertrauen.
Stateful Inspection und Deep Packet Inspection – kurz erklärt
Einfache Firewalls prüfen nur Absender, Empfänger und Port eines Pakets. Moderne Firewalls können mehr:
- Stateful Inspection: Die Firewall merkt sich den Zustand aktiver Verbindungen. Sie weiß also, dass die Antwort einer Website zu Ihrer Anfrage gehört – und lässt nur diese durch.
- Deep Packet Inspection (DPI): Manche Firewalls schauen zusätzlich in den Inhalt der Datenpakete hinein, um versteckte Angriffe zu erkennen – selbst dann, wenn Absender und Port eigentlich erlaubt wären.
Für den Alltag müssen Sie diese Begriffe nicht auswendig kennen. Wichtig ist nur: Moderne Firewalls arbeiten deutlich intelligenter als eine simple Liste aus „erlaubt“ und „verboten“.
Welche Arten von Firewalls gibt es?
Software-Firewall
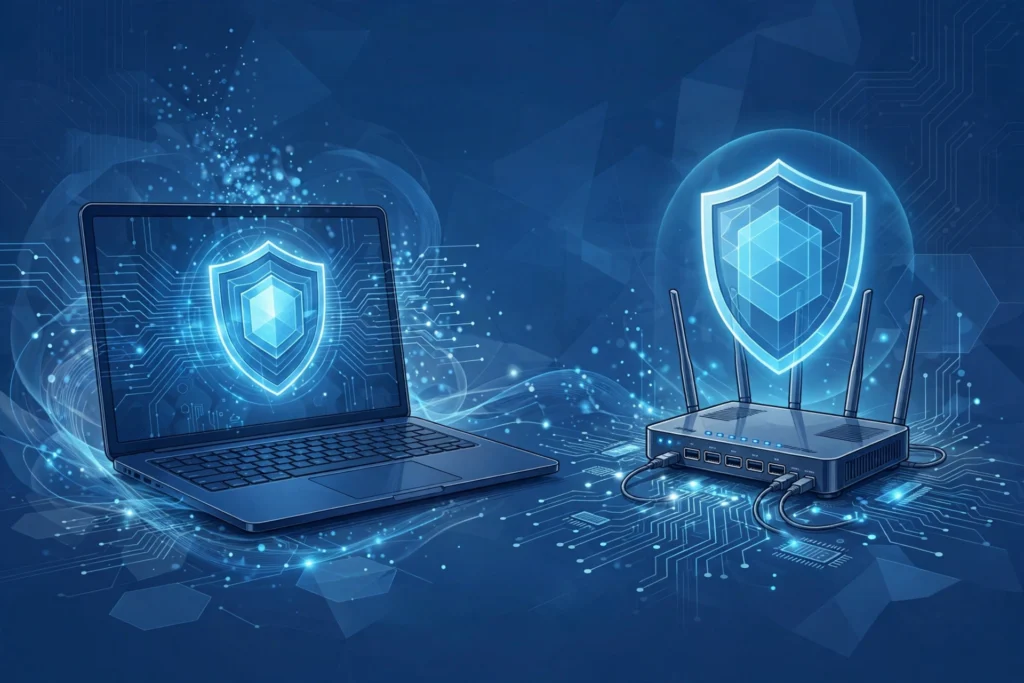
Eine Software-Firewall läuft als Programm direkt auf Ihrem Computer. Die Windows-Firewall ist seit vielen Jahren fest in Windows eingebaut und für die meisten Privatanwender völlig ausreichend. Auch macOS bringt eine eigene Firewall mit, die Sie in den Systemeinstellungen aktivieren können. Der Vorteil: Der Schutz reist mit – egal, ob Sie zu Hause, im Büro oder im Café-WLAN sitzen.
Hardware-Firewall
Eine Hardware-Firewall ist ein eigenes Gerät, das zwischen Internetanschluss und Netzwerk sitzt und das komplette Netzwerk dahinter schützt. In Unternehmen ist das Standard. Für zu Hause ist sie meist unnötig: Der heimische Router blockiert in den Standardeinstellungen bereits unerwünschten Datenverkehr von außen.
Firewall der nächsten Generation (NGFW)
Moderne Firmen-Firewalls, sogenannte Next-Generation Firewalls, bringen zusätzlich Angriffserkennung, Anwendungsfilter und intelligente Bedrohungsanalyse mit. Für Privatanwender spielen sie keine Rolle – erwähnt seien sie hier nur der Vollständigkeit halber.
Brauche ich als Privatanwender eine Firewall?
Die kurze Antwort: Ja – aber sehr wahrscheinlich haben Sie schon eine. Windows und macOS aktivieren ihre eingebaute Firewall automatisch, sodass die meisten Nutzer bereits geschützt sind, ohne es zu wissen.
Worauf Sie trotzdem achten sollten:
- Firewall immer aktiviert lassen. Eine deaktivierte Firewall öffnet Angreifern unnötig die Tür. Schalten Sie sie nur in Ausnahmefällen kurzzeitig ab – zum Beispiel zur Fehlersuche – und danach sofort wieder ein.
- System und Programme aktuell halten. Sicherheitsupdates schließen Lücken, die Angreifer ausnutzen könnten. Eine Firewall kann nur so gut sein wie die Regeln und die Software dahinter.
- Bei Abfrage-Meldungen genau hinsehen. Wenn die Firewall fragt, ob ein Programm Netzwerkzugriff erhalten soll, stimmen Sie nur zu, wenn Sie das Programm kennen und ihm vertrauen.
- Virenschutz ergänzen. Eine Firewall kontrolliert Verbindungen – sie erkennt aber keine Schaddateien, die Sie selbst herunterladen (mehr dazu im nächsten Abschnitt).
- Im öffentlichen WLAN besonders vorsichtig sein. Offene WLANs in Cafés oder Hotels sind ein beliebtes Ziel für Angreifer. Hier ergänzt ein VPN den Schutz sinnvoll, weil es Ihren Datenverkehr zusätzlich verschlüsselt.
Eine ehrliche Einschränkung gehört dazu: Eine Firewall schützt nicht vor allem. Gefälschte E-Mails und betrügerische Websites – also Phishing – kommen trotzdem durch, denn hier klicken Sie selbst auf den falschen Link. Dagegen helfen Aufmerksamkeit, ein aktueller Browser und zum Beispiel die Zwei-Faktor-Authentifizierung (2FA) für Ihre wichtigsten Konten.
Firewall vs. Virenschutz – was ist der Unterschied?
Diese beiden werden oft verwechselt, dabei ergänzen sie sich:
- Die Firewall kontrolliert den Datenverkehr. Sie entscheidet, welche Netzwerkverbindungen erlaubt sind und welche blockiert werden – sie ist der Türsteher.
- Der Virenschutz (Antivirenprogramm) prüft Dateien und Programme auf Schadsoftware und entfernt sie – er ist der Sicherheitsdienst im Inneren des Gebäudes.
Kurz gesagt: Die Firewall hält Unbefugte vom Netzwerk fern, der Virenschutz fängt ab, was trotzdem durchkommt – etwa über einen infizierten E-Mail-Anhang. Beides zusammen ergibt einen soliden Grundschutz für Ihren Computer.
Fazit
Eine Firewall ist die digitale Brandmauer zwischen Ihrem Computer und dem Internet: Sie prüft jede Verbindung anhand fester Regeln und blockiert alles Unerwünschte. Das Beste daran ist, dass Sie dafür meist nichts tun müssen – Windows und macOS liefern den Schutz bereits mit. Lassen Sie die Firewall aktiviert, halten Sie Ihr System aktuell, ergänzen Sie sie um einen Virenschutz – und bleiben Sie wachsam gegenüber Phishing und Betrugsmaschen. Dann sind Sie im Alltag gut aufgestellt.
Häufige Fragen (FAQ)
Sollte die Firewall immer aktiviert sein?
Ja. Eine dauerhaft aktive Firewall gehört zur Grundausstattung jedes Computers. Schalten Sie sie nur in begründeten Ausnahmefällen kurzzeitig ab und aktivieren Sie sie danach sofort wieder.
Macht eine Firewall den Computer langsamer?
Nein, im Alltag spüren Sie davon nichts. Moderne Firewalls arbeiten unbemerkt im Hintergrund und bremsen weder das Surfen noch Programme aus.
Schützt eine Firewall auch vor Viren?
Nur teilweise. Eine Firewall blockiert unerwünschte Netzwerkverbindungen, erkennt aber keine Schaddateien, die Sie selbst herunterladen oder per E-Mail erhalten. Dafür brauchen Sie zusätzlich einen Virenschutz.
Was ist der Unterschied zwischen einer Firewall und einem VPN?
Eine Firewall kontrolliert, welche Verbindungen zu Ihrem Gerät erlaubt sind. Ein VPN verschlüsselt dagegen Ihren gesamten Datenverkehr und verbirgt Ihre IP-Adresse – besonders nützlich in öffentlichen WLANs. Beide lassen sich sinnvoll kombinieren.