
Ein starkes Passwort allein reicht heute nicht mehr aus, um deine Online-Konten zu schützen. Datenlecks, Phishing und gestohlene Zugangsdaten passieren jeden Tag – oft ganz ohne dein Zutun. Die wichtigste zusätzliche Schutzmaßnahme heißt Zwei-Faktor-Authentifizierung, kurz 2FA. Sie fügt beim Anmelden eine zweite Sicherheitsabfrage hinzu und macht es Angreifern deutlich schwerer, in deine Konten zu gelangen. In diesem Artikel erfährst du in einfachen Worten, was 2FA ist, wie sie funktioniert und wie du sie in wenigen Minuten einrichtest.
Was ist Zwei-Faktor-Authentifizierung?
Zwei-Faktor-Authentifizierung bedeutet: Beim Anmelden musst du deine Identität auf zwei verschiedene Arten nachweisen. Der erste Faktor ist in der Regel dein Passwort – also etwas, das du weißt. Der zweite Faktor ist ein zusätzlicher Nachweis aus einer anderen Kategorie: etwas, das du besitzt (zum Beispiel dein Smartphone), oder etwas, das du bist (zum Beispiel dein Fingerabdruck). Erst wenn beide Nachweise stimmen, erhältst du Zugang.
Du kennst das Prinzip schon aus dem Alltag: Am Geldautomaten brauchst du die Bankkarte (Besitz) und die PIN (Wissen). Genau diese Kombination macht auch deine Online-Konten sicher.
Wie funktioniert 2FA genau?
Der Ablauf ist bei fast allen Diensten gleich:
- Du gibst wie gewohnt deinen Benutzernamen und dein Passwort ein.
- Der Dienst fordert einen zweiten Nachweis an.
- Du gibst zum Beispiel den sechsstelligen Code aus deiner Authenticator-App ein, bestätigst eine Push-Nachricht auf deinem Handy oder steckst einen Sicherheitsschlüssel ein.
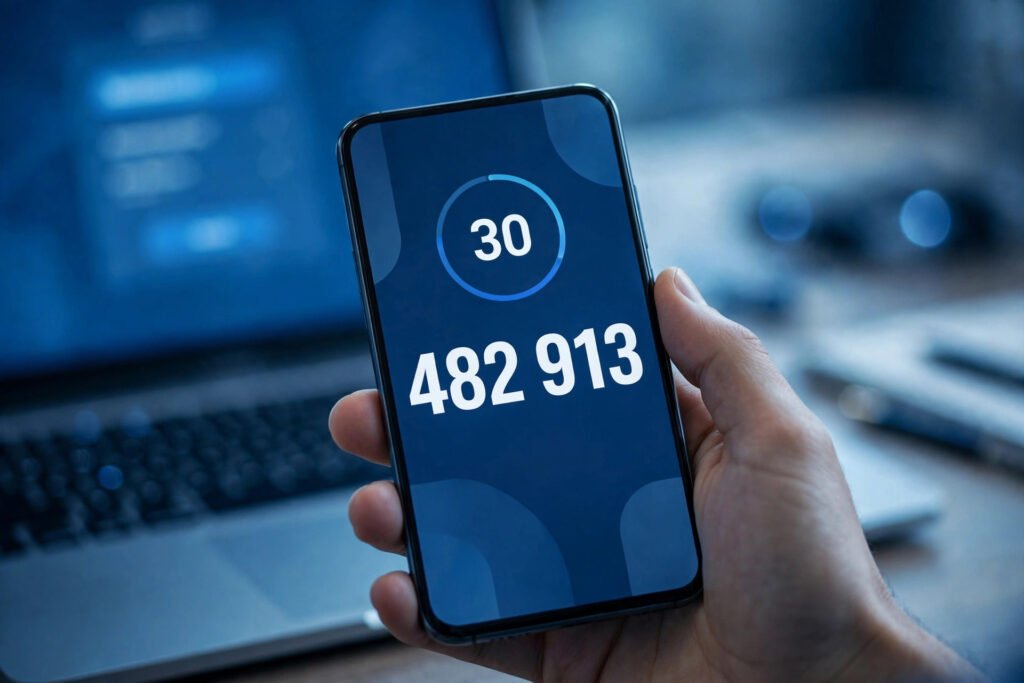
Die Einmalcodes sind nur sehr kurz gültig – meist 30 Sekunden. Selbst wenn ein Angreifer einen Code abfangen könnte, wäre er nach wenigen Sekunden wertlos. Und ohne dein Handy kommt er gar nicht erst an den Code heran.
Die drei gängigsten Methoden im Überblick
1. Code per SMS
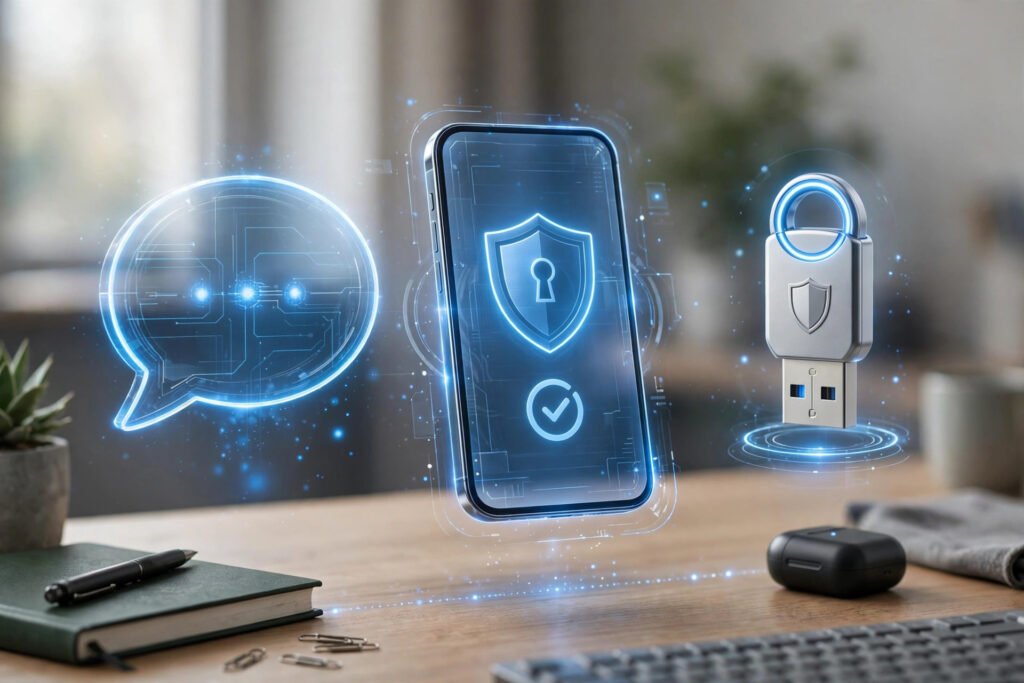
Die einfachste Variante: Der Dienst schickt dir einen sechsstelligen Code per SMS aufs Handy. Das ist besser als gar kein zweiter Faktor, aber die schwächste Methode. SMS können über das Mobilfunknetz abgehört oder durch sogenannte SIM-Swapping-Angriffe umgeleitet werden. Vorsicht ist auch bei Phishing geboten: Betrüger versuchen immer wieder, Nutzer auf gefälschte Login-Seiten zu locken und ihnen dort Codes zu entlocken. Mehr dazu in unserem Artikel über .Phishing
2. Authenticator-App (empfohlen)
Apps wie Google Authenticator oder Microsoft Authenticator erzeugen alle 30 Sekunden einen neuen sechsstelligen Code direkt auf deinem Smartphone – ganz ohne Internet oder Mobilfunknetz. Server und App berechnen den Code unabhängig voneinander aus einem geheimen Schlüssel, der bei der Einrichtung geteilt wurde. Da nichts über ein Netzwerk übertragen wird, lässt sich der Code nicht abfangen. Eine App kann Codes für viele Konten gleichzeitig verwalten, und die Einrichtung dauert nur wenige Minuten.
3. Sicherheitsschlüssel
Die sicherste Variante ist ein physischer Sicherheitsschlüssel, zum Beispiel ein YubiKey. Das ist ein kleiner USB-Stick, den du beim Anmelden in den Computer steckst oder per NFC ans Smartphone hältst. Weil der Schlüssel physisch in deiner Hand sein muss, ist diese Methode extrem schwer zu umgehen. Der Nachteil: Du musst den Schlüssel extra kaufen.
2FA einrichten: Schritt für Schritt
Am Beispiel einer Authenticator-App geht die Einrichtung so:
- Lade eine Authenticator-App aus dem App Store oder Google Play Store herunter (kostenlos, zum Beispiel Google Authenticator oder Microsoft Authenticator).
- Öffne die Sicherheitseinstellungen des Dienstes, den du absichern möchtest, und aktiviere dort die Funktion – sie heißt je nach Dienst „Zwei-Faktor-Authentifizierung“, „Bestätigung in zwei Schritten“ oder „2FA“.
- Wähle „Authenticator-App“ als Methode aus.
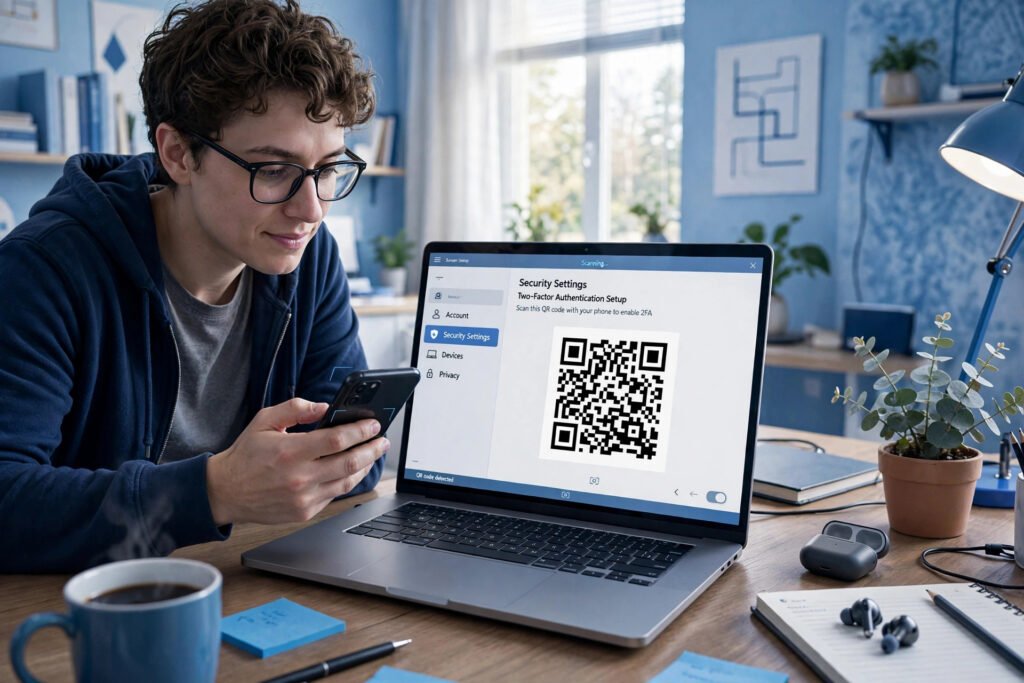
- Scanne den angezeigten QR-Code mit der App.
- Gib den gerade erzeugten Code zur Bestätigung ein – fertig.
Wichtig: Backup-Codes sicher aufbewahren
Bei der Einrichtung erhältst du fast immer sogenannte Backup- oder Wiederherstellungscodes. Damit kommst du auch dann wieder in dein Konto, wenn du dein Handy verloren hast oder es kaputt ist. Bewahre diese Codes unbedingt sicher auf – zum Beispiel ausgedruckt an einem sicheren Ort, nicht nur auf dem Handy selbst. Manche Apps sichern die Codes zusätzlich verschlüsselt in der Cloud, etwa Google Authenticator über dein Google-Konto oder Microsoft Authenticator über dein Microsoft-Konto.
Bei welchen Konten solltest du 2FA aktivieren?
Priorisiere die wichtigsten Konten zuerst: dein E-Mail-Konto (es ist der Schlüssel zu allen anderen Konten, weil darüber Passwörter zurückgesetzt werden), Online-Banking, soziale Netzwerke, Cloud-Speicher und Shopping-Konten. Ein wichtiger Hinweis zum Schluss: 2FA ersetzt kein schwaches Passwort. Die beste Kombination ist ein starkes, einzigartiges Passwort pro Dienst – am einfachsten verwaltest du diese mit einem Passwort-Manager – plus 2FA als zweite Schutzschicht.
Häufige Fragen zu 2FA
Ist 2FA wirklich sicher?
Kein Schutz ist zu 100 Prozent sicher, aber 2FA blockiert die allermeisten Angriffe. Selbst wenn dein Passwort in einem Datenleck landet, kommen Angreifer ohne dein Smartphone nicht in dein Konto. Die Authenticator-App ist dabei deutlich sicherer als ein Code per SMS.
Was passiert, wenn ich mein Handy verliere?
Dann nutzt du die Backup-Codes aus der Einrichtung, um dich anzumelden und 2FA auf dem neuen Gerät neu einzurichten. Deshalb ist es so wichtig, diese Codes von Anfang an sicher aufzubewahren.
Was ist der Unterschied zwischen 2FA und Zwei-Schritt-Verifizierung?
Im Alltag werden die Begriffe oft gleichbedeutend verwendet. Genau genommen kombiniert echte Zwei-Faktor-Authentifizierung zwei verschiedene Kategorien (zum Beispiel Wissen und Besitz), während eine Zwei-Schritt-Verifizierung auch zwei Faktoren derselben Kategorie nutzen kann (zum Beispiel Passwort plus Sicherheitsfrage).
Sind Passkeys besser als 2FA?
Passkeys gelten als Weiterentwicklung: Sie sind an dein Gerät gebunden und machen Phishing-Angriffe praktisch unmöglich, weil es kein abfangbares Geheimnis mehr gibt. Wo ein Dienst Passkeys anbietet, sind sie die bequemste und sicherste Option. Mehr dazu erfährst du in unserem Artikel über Passkeys..
Fazit
Die Zwei-Faktor-Authentifizierung ist der größte einzelne Sicherheitsgewinn für deine Online-Konten – und sie kostet dich nur wenige Minuten pro Konto. Starte mit deinem E-Mail-Konto und deinem Banking, nutze am besten eine Authenticator-App statt SMS und kombiniere das Ganze mit starken Passwörtern. Wer unterwegs zusätzlich seine Verbindung absichern möchte, findet in unserem Artikel über VPNs eine einfache Erklärung dazu.